
Managed Cowork
Je ziet precies wat je mag zien, en niets daarbuiten
In Managed Cowork komen je systemen en je AI samen. Wat iemand terugkrijgt op een vraag, hangt af van wie hem stelt. Hier leggen we uit hoe dat geregeld is.
Hoe een koppeling meestal werkt
Eén sleutel, en je kunt overal bij
Veel softwarepakketten hebben één algemene koppeling met één sleutel. Wie die sleutel heeft, kan bij alles. Dat is prima om twee systemen aan elkaar te knopen, maar niet als er AI aan hangt die vragen uit je hele organisatie beantwoordt.
Een collega die vraagt hoe een project ervoor staat, hoort het antwoord te krijgen dat bij zijn rol past. Niet alles wat de sleutel toevallig kan ophalen.
Wat wij ertussen zetten
Een extra controle tussen je systemen en de AI
Voor elk systeem dat je aanzet, maken wij de koppeling. Kent die koppeling zelf geen rollen, dan zetten we er onze eigen controle voor. Daar gelden de rechten van degene die de vraag stelt, voordat er gegevens teruggaan.
Die controle staat los van je systemen en los van het AI-model. Je legt één keer vast wie waarbij mag, en dat geldt voor al je bronnen. Kies je later een ander model, dan blijven je rechten gewoon staan.
Je komt dus nooit bij informatie waar je niet bij hoort. Ook niet via de AI.
Bronnen
De systemen die je aanzet.
- SharePoint
- OneDrive
- Outlook
- Teams
- On-premises fileserver
- Cloud-fileserver
- Slack
- ClickUp
- GitHub
- RentMagic
Koppelingen
Per systeem een koppeling, gemaakt door onze engineers.
- MCP
- API
Rechtencontrole
Hier gelden de rechten van degene die de vraag stelt, voordat de gegevens teruggaan.
De AI-werkplek van je organisatie
Het model dat je zelf kiest, dat antwoordt binnen de rol van de vrager.
- Beheerder
- Consultant
- Engineer
- Medewerker
- Gast
Zo staat het in de applicatie
Per koppeling bepaal je wat een rol mag
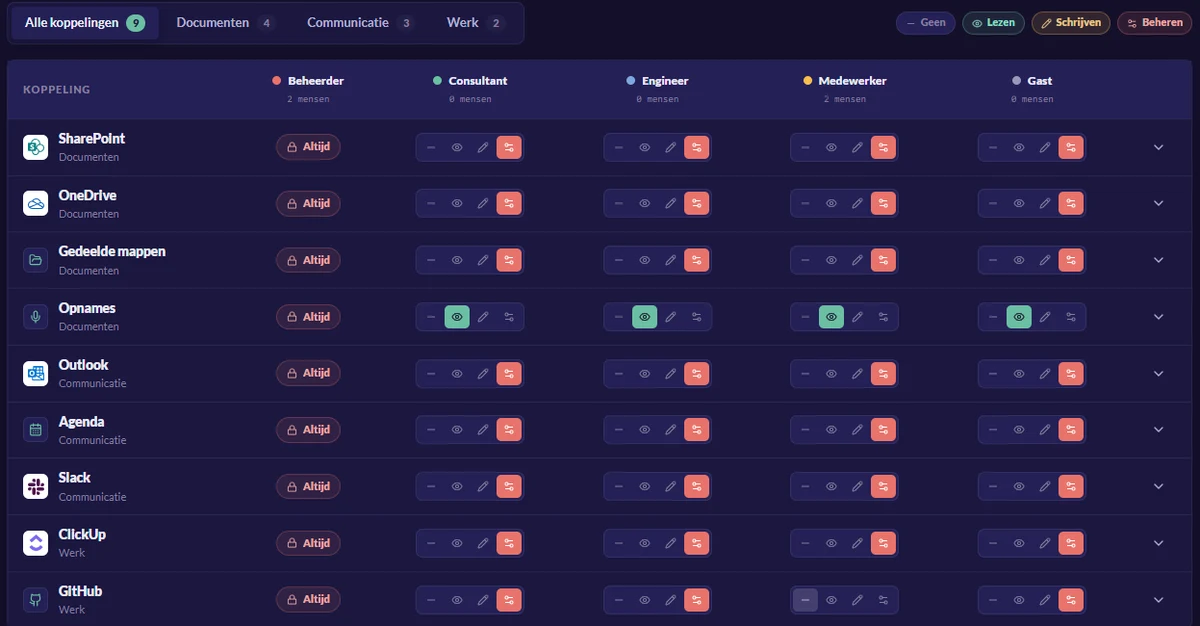
Geen schuifjes waar je naar moet raden: je ziet je koppelingen onder elkaar, je rollen ernaast, en in één oogopslag wat waar aan staat.
- Geen
- De rol ziet de koppeling niet en kan er niets uit halen.
- Lezen
- Inzien en citeren, zodat de AI eruit kan putten voor een antwoord.
- Schrijven
- Ook aanmaken en wijzigen, voor wie het werk er echt in doet.
- Beheren
- De koppeling zelf aan- en uitzetten. Dat houd je bij een kleine groep.
Een gebruiker kan nooit meer dan zijn rol toestaat. En omdat elke wijziging in het auditlog komt, is later terug te zien wie wat heeft aangezet.
In het kort
Vier dingen die hierdoor vanzelf goed gaan
Elk systeem door dezelfde poort
Geen enkele koppeling leest je systemen rechtstreeks uit. Alles wat we aansluiten, loopt via deze controle.
De vrager bepaalt, niet de sleutel
Wat er terugkomt, hangt af van de rechten van degene die de vraag stelt.
Het model maakt niet uit
De controle staat los van je AI. Wissel je van model, dan blijven je rechten staan.
Achteraf terug te zien
Elke actie en elk AI-antwoord staat in het logboek, met bron, gebruiker en tijdstip.
Wil je dit met je eigen systemen zien?
We laten in een half uur zien hoe de rechten van je collega's uitpakken op jouw systemen, en wat je zelf kunt instellen.